Showing posts with label Jaringan. Show all posts
Showing posts with label Jaringan. Show all posts
Cara konfigurasi SSH dan Telnet
1. apa kegunaan utama telnet?
Kegunaan utama telnet adalah untuk “remote login” dari PC ke PC lain dalam jaringan.
2. Jelaskan perbedaan antara telnet dan ssh!
Berbeda dengan telnet yang menggunakan plain text dan tidak ada enkripsi data selama proses komunikasi, SSH melakukan enkripsi data selama proses komunikasi sehingga menyulitkan penyusup/intruder yang mencoba mendapatkan password yang tidak dienkripsi.
3. Jelaskan Cara instalasi dan konfigurasi telnet!
Cara instalasi telnet :
- Masuk sebagai user root
- Install telnetd dengan perintah : #apt-get install telnetd

Cara konfigurasi telnet :
- Masuk sebagai user root
- aktifkan konfigurasi telnetd dengan membuka file /etc/inetd.conf.

- untuk mengaktifkan telnetd, hilangkan tanda # pada baris "#telnet stream tcp nowait telnetd.telnetd /usr/sbin/tcpd/usr/sbin/in.telnetd".
- Restart service inetd menggunakan perintah /etc/init.d/openbsd-inetd restart.

Tes telnet ke computer 10.252.44.79 dengan user bahtiar.

4. Jelaskan Cara instalasi dan konfigurasi ssh!
Cara instalasi dan konfigurasi SSH :
- Masuk sebagai root
- Install paket ssh dengan cara memasukkan command apt-get install ssh.

- instalasi ssh berhasil

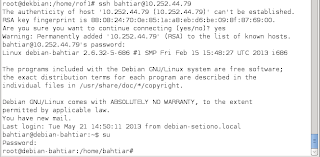
Tes SSH ke computer 10.252.44.79 dengan user bahtiar.
5. jelaskan cara konfigurasi SSH tanpa password!
Cara konfigurasi SSH tanpa password :
- Masuk sebagai root
- Buat ssh keygen dengan memasukkan perintah ssh-keygen dan jika berhasil maka muncul informasi seperti ini.
Catatan : Selama instalasi akan diminta memasukkan passphrase/key silahkan masukkan, Jika ingin pengaturan default cukup tekan enter.

- Kopikan public-key user ke computer lain (10.252.44.79). Ketika anda pertanyaan tekan enter jangan memasukkan key apapun.

- Untuk membuktikan ssh tanpa password berhasil, Coba melakukan login ssh ke komputer tujuan (computer yang dibackup) seharusnya tidak perlu ada user dan password langsung masuk. Jika installasi berhasil maka tidak perlu memasukkan nama user dan password cukup tekan enter.
Pada gambar dibawah telah dicoba ssh tanpa password ke computer 10.252.44.79.

demikian Cara Setting SSH dan Telnet. silahkan mencoba.
READ MORE
1. apa kegunaan utama telnet?
Kegunaan utama telnet adalah untuk “remote login” dari PC ke PC lain dalam jaringan.
2. Jelaskan perbedaan antara telnet dan ssh!
Berbeda dengan telnet yang menggunakan plain text dan tidak ada enkripsi data selama proses komunikasi, SSH melakukan enkripsi data selama proses komunikasi sehingga menyulitkan penyusup/intruder yang mencoba mendapatkan password yang tidak dienkripsi.
3. Jelaskan Cara instalasi dan konfigurasi telnet!
Cara instalasi telnet :
- Masuk sebagai user root
- Install telnetd dengan perintah : #apt-get install telnetd
Cara konfigurasi telnet :
- Masuk sebagai user root
- aktifkan konfigurasi telnetd dengan membuka file /etc/inetd.conf.
- untuk mengaktifkan telnetd, hilangkan tanda # pada baris "#telnet stream tcp nowait telnetd.telnetd /usr/sbin/tcpd/usr/sbin/in.telnetd".
- Restart service inetd menggunakan perintah /etc/init.d/openbsd-inetd restart.
Tes telnet ke computer 10.252.44.79 dengan user bahtiar.
4. Jelaskan Cara instalasi dan konfigurasi ssh!
Cara instalasi dan konfigurasi SSH :
- Masuk sebagai root
- Install paket ssh dengan cara memasukkan command apt-get install ssh.
- instalasi ssh berhasil

Tes SSH ke computer 10.252.44.79 dengan user bahtiar.
5. jelaskan cara konfigurasi SSH tanpa password!
Cara konfigurasi SSH tanpa password :
- Masuk sebagai root
- Buat ssh keygen dengan memasukkan perintah ssh-keygen dan jika berhasil maka muncul informasi seperti ini.
Catatan : Selama instalasi akan diminta memasukkan passphrase/key silahkan masukkan, Jika ingin pengaturan default cukup tekan enter.
- Kopikan public-key user ke computer lain (10.252.44.79). Ketika anda pertanyaan tekan enter jangan memasukkan key apapun.
- Untuk membuktikan ssh tanpa password berhasil, Coba melakukan login ssh ke komputer tujuan (computer yang dibackup) seharusnya tidak perlu ada user dan password langsung masuk. Jika installasi berhasil maka tidak perlu memasukkan nama user dan password cukup tekan enter.
Pada gambar dibawah telah dicoba ssh tanpa password ke computer 10.252.44.79.
demikian Cara Setting SSH dan Telnet. silahkan mencoba.
Cara Setting IP Subnetting. dalam membuat jaringan sudah tentu kita harus mengetahui cara setting ip hal ini wajib hukumnya, mengingat pentingnya fungsi pengalamatan pada sebuah jaringan. dengan mempelajari ip subnetting, kita tahu bagaimana cara membuat ip kelas A, B dan C.
kita juga dapat memutuskan apakan kita akan membutuhkan ip subnetting yang cocok dengan jaringan yang akan kita bangun nantinya. disini ada beberapa contoh dari ip subnetting, baik ip kelas A, B maupun C.
IP Address 192.168.3.45
Netmask 255.255.0.0
Network Address 192.168.0.0
Broadcast Address 192.168.255.255
Host of Bits 16
Number of Hosts 65534
Host Range IP 192.168.0.1 – 192.168.255.254

IP Address 202.32.45.67
Netmask 255.255.255.0
Network Address 202.32.45.0
Broadcast Address 202.32.45.255
Host of Bits 8
Number of Hosts 254
Host Range IP 202.32.45.1 – 202.32.45.254
IP Address 56.131.4.72
Netmask 255.255.255.240
Network Address 56.131.4.72
Broadcast Address 56.131.4.87
Host of Bits 4
Number of Hosts 14
Host Range IP 56.131.4.73 – 56.131.4.86
IP Address 202.9.85.34
Netmask /28
Network Address 202.9.85.32
Broadcast Address 202.9.85.47
Host of Bits 4
Number of Hosts 14
Host Range IP 202.9.85.33 – 202.9.85.46
IP Address 202.9.85.34
Netmask /29
Network Address 202.9.85.32
Broadcast Address 202.9.85.39
Host of Bits 3
Number of Hosts 6
Host Range IP 202.9.85.33 – 202.9.85.38
IP Address 202.154.187.33
Netmask /30
Network Address 202.154.187.32
Broadcast Address 202.154.187.35
Host of Bits 2
Number of Hosts 2
Host Range IP 202.154.187.33 – 202.154.187.34
READ MORE
kita juga dapat memutuskan apakan kita akan membutuhkan ip subnetting yang cocok dengan jaringan yang akan kita bangun nantinya. disini ada beberapa contoh dari ip subnetting, baik ip kelas A, B maupun C.
IP Address 192.168.3.45
Netmask 255.255.0.0
Network Address 192.168.0.0
Broadcast Address 192.168.255.255
Host of Bits 16
Number of Hosts 65534
Host Range IP 192.168.0.1 – 192.168.255.254
IP Address 202.32.45.67
Netmask 255.255.255.0
Network Address 202.32.45.0
Broadcast Address 202.32.45.255
Host of Bits 8
Number of Hosts 254
Host Range IP 202.32.45.1 – 202.32.45.254
IP Address 56.131.4.72
Netmask 255.255.255.240
Network Address 56.131.4.72
Broadcast Address 56.131.4.87
Host of Bits 4
Number of Hosts 14
Host Range IP 56.131.4.73 – 56.131.4.86
IP Address 202.9.85.34
Netmask /28
Network Address 202.9.85.32
Broadcast Address 202.9.85.47
Host of Bits 4
Number of Hosts 14
Host Range IP 202.9.85.33 – 202.9.85.46
IP Address 202.9.85.34
Netmask /29
Network Address 202.9.85.32
Broadcast Address 202.9.85.39
Host of Bits 3
Number of Hosts 6
Host Range IP 202.9.85.33 – 202.9.85.38
IP Address 202.154.187.33
Netmask /30
Network Address 202.154.187.32
Broadcast Address 202.154.187.35
Host of Bits 2
Number of Hosts 2
Host Range IP 202.154.187.33 – 202.154.187.34
1. Hasil analisa perintah tripwire –check
Hasil dari tripwire –check adalah pembuatan report hasil cek yang ada di /var/lib/tripwire/ yang berisi laporan tentang kondisi system ketika tripwire diinstal.
Nama report merupakan nama host yang diikuti oleh tanggal dan jam. Seperti dekbian-20130415-100600.twr. dekbian = nama host computer kita. 20130415 = tanggal pembuatan report yaitu tanggal 15 april 2013. 160600 = jam pembuatan report yaitu jam 4 sore, menit 6 dan detik 00.
Isi dari report tersebut antara lain :

Report dibuat oleh root pada tanggal 15 april 2013 pada host dekbian.
police file yang digunakan = tw.pol,
konfigurasi yang digunakan = tw.cfg
database yang digunakan = dekbian.twd

Dari gambar diatas terjadi penambahan 1 data dengan security level 100 dan konfigurasi pada folder /etc pada security level 66. Total objek yang discan 58117 dan pelangaran / perubahan yang ditemukan 302.

Sebelumnya telah disebutkan bahwa ada penembahan data. Disini dijelaskan bahwa penambahan data yang dimaksud adalah file dekbian.twd yang berupa database tripware pada folder /var/lib/tripwire pada security level = 100.
Adapuun modifikasi yang dilakukan adalah pada folder /etc/tripwire pada security level = 66.
2. Kerjakan langkah-langkah dan analisa hasilnya
a. Ubah file policy twpol.txt
b. Tambahkan source code
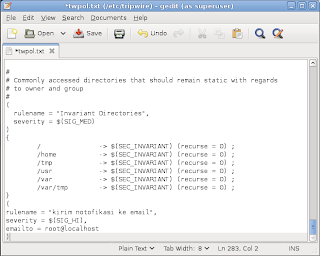
c. Lakukan enkripsi
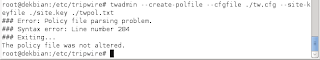
d. Ubah file konfigurasi smtp
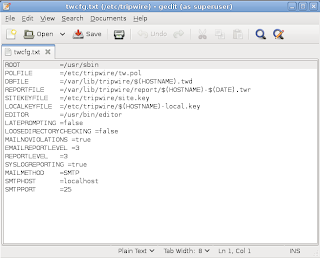
e. Lakukan enkripsi

f. Jalankan perintah tripwire –test –email root@localhost

g. Cek email

3. Buat file kosong

4. Lakukan tripwire --check
Hasil nya :

Report dibuat oleh root pada tanggal 16 april 2013 pada host dekbian.
police file yang digunakan = tw.pol,
konfigurasi yang digunakan = tw.cfg
database yang digunakan = dekbian.twd
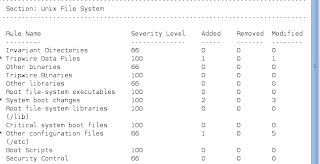

Terjadi penambahan 1 data file dan 1 modifikasi dengan severity level 100. Disamping itu juga ada penambahan pada system boot changes sebanyak 2 perubahan dan 3 modifikasi. Dan pada konfigurasi ada 1 penmbahan serta 5 modifikasi. Pada root config files ada penambahan 6 konfigurasi dan 1 modifikasi.
Total objek yang discan 58624 dan pelangaran / perubahan yang ditemukan 1150.
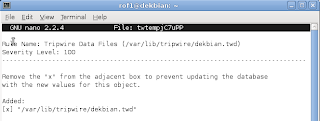
Ada penambahan data pada rule tripwire data files yaitu dekbian.twd.

Adapun pada system boot changes adalah penmbahan data mainlog.1 dan syslog.1. juga terdapat modifikasi pada mainlog dan syslog.

Penambahan data pada tripwire data file adalah newfile.sh pada rule other configuration files dan juga modifikasi pada folder /etc.
5. Bandingkan hasil analisa pada no 1 dan no 4
Adanya perubahan sesuai dengan perubahan yang kita lakukan baik penambahan data maupun modifikasi data serta konfigurasi lainnya. Diantaranya :
- Penambahan file newfile.sh, dimana pada report pada no 1 tidak ada namun pada report no 4 ada report penambahan newfile.sh.
- Kedua report terdapat Penambahan data dekbian.twd. namun pada report no 1 tidak ada modifikasi pada dekbian.twd seperti pada report no 4.
- Kedua report terdapat Modifikasi pada tw.cfg dan twcfg.txt
- Kedua report terdapat Modifikasi pada pol.cfg dan twpol.txt
- Terdapat penambahan data pada folder /root dengan file newfile.sh pada rule root config files.
LATIHAN
1. Kesimpulan praktikum yaitu setiap perbahan yang ada tercatat oleh tripwire dan disimpan pada nama_host.twd yang merupakan database tripwire. Setiap perubahan yang dicatat dianggap violation dengan serenity level yang berbeda-beda. Bentuk report tripwire terdapat pada folder /var/lib/tripwire dengan extensi file nama_report.twr. file report akan dibuat oleh tripwire ketika kita melakukan perintah tripwire –check.
2. Cara kerja tripwire adalah dengan mencocokkan file yang dicatat pada database tripwire dengan keadaan system linux saat ini. Jika ada perubahan maka akan dicatat oleh tripwire sebagai violation. Semuanya dilakukan dengan panduan policy pada tw.pol yang terenkripsi pada twpol.txt.
READ MORE
Hasil dari tripwire –check adalah pembuatan report hasil cek yang ada di /var/lib/tripwire/ yang berisi laporan tentang kondisi system ketika tripwire diinstal.
Nama report merupakan nama host yang diikuti oleh tanggal dan jam. Seperti dekbian-20130415-100600.twr. dekbian = nama host computer kita. 20130415 = tanggal pembuatan report yaitu tanggal 15 april 2013. 160600 = jam pembuatan report yaitu jam 4 sore, menit 6 dan detik 00.
Isi dari report tersebut antara lain :


Report dibuat oleh root pada tanggal 15 april 2013 pada host dekbian.
police file yang digunakan = tw.pol,
konfigurasi yang digunakan = tw.cfg
database yang digunakan = dekbian.twd
Dari gambar diatas terjadi penambahan 1 data dengan security level 100 dan konfigurasi pada folder /etc pada security level 66. Total objek yang discan 58117 dan pelangaran / perubahan yang ditemukan 302.
Sebelumnya telah disebutkan bahwa ada penembahan data. Disini dijelaskan bahwa penambahan data yang dimaksud adalah file dekbian.twd yang berupa database tripware pada folder /var/lib/tripwire pada security level = 100.
Adapuun modifikasi yang dilakukan adalah pada folder /etc/tripwire pada security level = 66.
2. Kerjakan langkah-langkah dan analisa hasilnya
a. Ubah file policy twpol.txt
b. Tambahkan source code
c. Lakukan enkripsi
d. Ubah file konfigurasi smtp
e. Lakukan enkripsi
f. Jalankan perintah tripwire –test –email root@localhost
g. Cek email

3. Buat file kosong
4. Lakukan tripwire --check
Hasil nya :
Report dibuat oleh root pada tanggal 16 april 2013 pada host dekbian.
police file yang digunakan = tw.pol,
konfigurasi yang digunakan = tw.cfg
database yang digunakan = dekbian.twd
Terjadi penambahan 1 data file dan 1 modifikasi dengan severity level 100. Disamping itu juga ada penambahan pada system boot changes sebanyak 2 perubahan dan 3 modifikasi. Dan pada konfigurasi ada 1 penmbahan serta 5 modifikasi. Pada root config files ada penambahan 6 konfigurasi dan 1 modifikasi.
Total objek yang discan 58624 dan pelangaran / perubahan yang ditemukan 1150.
Ada penambahan data pada rule tripwire data files yaitu dekbian.twd.

Adapun pada system boot changes adalah penmbahan data mainlog.1 dan syslog.1. juga terdapat modifikasi pada mainlog dan syslog.
Penambahan data pada tripwire data file adalah newfile.sh pada rule other configuration files dan juga modifikasi pada folder /etc.
5. Bandingkan hasil analisa pada no 1 dan no 4
Adanya perubahan sesuai dengan perubahan yang kita lakukan baik penambahan data maupun modifikasi data serta konfigurasi lainnya. Diantaranya :
- Penambahan file newfile.sh, dimana pada report pada no 1 tidak ada namun pada report no 4 ada report penambahan newfile.sh.
- Kedua report terdapat Penambahan data dekbian.twd. namun pada report no 1 tidak ada modifikasi pada dekbian.twd seperti pada report no 4.
- Kedua report terdapat Modifikasi pada tw.cfg dan twcfg.txt
- Kedua report terdapat Modifikasi pada pol.cfg dan twpol.txt
- Terdapat penambahan data pada folder /root dengan file newfile.sh pada rule root config files.
LATIHAN
1. Kesimpulan praktikum yaitu setiap perbahan yang ada tercatat oleh tripwire dan disimpan pada nama_host.twd yang merupakan database tripwire. Setiap perubahan yang dicatat dianggap violation dengan serenity level yang berbeda-beda. Bentuk report tripwire terdapat pada folder /var/lib/tripwire dengan extensi file nama_report.twr. file report akan dibuat oleh tripwire ketika kita melakukan perintah tripwire –check.
2. Cara kerja tripwire adalah dengan mencocokkan file yang dicatat pada database tripwire dengan keadaan system linux saat ini. Jika ada perubahan maka akan dicatat oleh tripwire sebagai violation. Semuanya dilakukan dengan panduan policy pada tw.pol yang terenkripsi pada twpol.txt.

untuk dapat menjalankan tripwire --check kita harus menjalankan :
- chmod 0600 tw.cfg tw.pol
- twadmin --create-cfgfile --cfgfile ./tw.cfg --site-keyfile ./site.key .twcfg.txt
- twadmin --create-polfile --cfgfile ./tw.cfg --site-keyfile ./site.key .twpol.txt
- tripwire --init --cfgfile /etc/tripwire/tw.cfg --polfile /etc/tripwire/tw.pol --site-keyfile /etc/tripwire/site.key --local-keyfile /etc/tripwire/nama_host-local.key
(nama_host = nama komputer linux yang dipakai)
jika tidak dilakukan hal diatas maka hasil error nama_host.twd.

nama_host.twd adalah database tripwire (contoh diatas adalah dekbian.twd) yang harus dibuat untuk menjalankan tripwire --check.
NSTISSC Security Model
Komite Nasional Sistem
Keamanan (CNSS) sebelumnya
dikenal sebagai Telekomunikasi
NationalSecurity dan Sistem Informasi Komite Keamanan (NSTISSC).
Model CNSS keamanan, juga dikenal sebagai Cube McCumber.
Model Keamanan NSTISSC memberikan perspektif yang lebih rinci tentang keamanan. Kubus 3 dimensi terbagi menjadi kubus kecil sebanyak 3x3x3 dengan 27 sel yang mewakili daerah-daerah
yang harus diatasi untuk mengamankan
sistem informasi saat
ini. Untuk memastikan keamanan
sistem, masing-masing dari 27
sel harus benar-benar
diperhatikan selama proses keamanan.

Pada gambar diatas terdapat 3 sumbu yaitu x,y dan z. sumbu x merupakan
keadaan data yang terbagi menjadi 3 bagian yaitu storage, processing dan
transmission. Begitu juga pada sumbu y yang merupakan sifat data, ada 3 bagian
yaitu confidentiality, integrity dan availability. Pada sumbu z yang merupakan
tujuan data juga mempunyai 3 bagian yaitu policy, education dan technology.
Sifat data pada model keamanan NSTISSC
1. Confidentiality (kerahasiaan) aspek yang
menjamin kerahasiaan data atau informasi, memastikan bahwa informasi hanya
dapat diakses oleh orang yang berwenang dan menjamin kerahasiaan data yang
dikirim, diterima dan disimpan.
2. Integrity (integritas) aspek yang menjamin
bahwa data tidak dirubah tanpa ada ijin fihak yang berwenang (authorized),
menjaga keakuratan dan keutuhan informasi serta metode prosesnya untuk menjamin
aspek integrity ini.
3.
Availability
(ketersediaan) aspek yang menjamin bahwa data akan tersedia saat dibutuhkan,
memastikan user yang berhak dapat menggunakan informasi dan perangkat terkait
(aset yang berhubungan bilamana diperlukan).
Keadaan data pada model keamanan NSTISSC
- Storage (penyimpanan)
- Processing (pengolahan)
- Transmission (transmisi)
Tujuan data pada model keamanan NSTISSC
- Policy (kebijakan)
- Education (pendidikan)
- Technology (teknologi)
Contoh :
- Paypal
Data paypal bersifat rahasia (Confidentiality) karena
merupakan data pribadi yang orang lain tidak dibolehkan tahu.
Data paypal berada pada keadaan transmission karena data dapat
dipindahkan dari paypal ke web penyimpanan lainnya.
Data paypal ditujukan untuk policy karena setiap user mempunyai
kebijakan dalam penggunaan data di paypal.
Data facebook bersifat availability karena user
dapat menggunakan data setiap waktu jika diperlukan.
Data facebook berada pada keadaan storage
dimana data di facebook digunakan untuk media penyimpanan saja.
Data facebook ditujukan untuk policy dimana
user dapat mengambil kebijakan siapa saja yang dapat mengakses datanya dan
siapa yang tidak dapat mengakses.
- Google search engine
Data google bersifat availability karena user dapat mengakses data
setiap saat jika dibutuhkan.
Data google berada pada keadaan storage dimana data google merupakan
tempat rujukan data.
Data google ditujukan untuk education karena siapa saja dapat menggunakan
data google untuk untuk menunjang pendidikan.
Review Model
OSI dan Model TCP/IP
Model OSI
Model OSI ini
juga dikenal dengan model tujuh lapis OSI (OSI seven layer model).
Seperti namanya model OSI mempunyai 7 lapisan layer yaitu :
7. Application
6. presentation
5. session
4. transport
3. network
2. datalink
1. physical
Sebelum membahas
tentang fungsi ke 7 layer tersebut terlebih dahulu kita lihat definisi dari
Model OSI. Pengertian model OSI (Open System Interconnection)
adalah suatu model konseptual yang terdiri atas tujuh layer, yang masing-masing
layer tersebut mempunyai fungsi yang berbeda. OSI dikembangkan oleh badan
Internasional yaitu ISO (International Organization for Standardization) pada
tahun 1977. Berikut merupakan gambar dari model OSI 7 Layer.

Fungsi Layer Model OSI
7. Application.
Fungsi dari application layer adalah sebagai antarmuka dengan
aplikasi dengan fungsionalitas jaringan, mengatur bagaimana aplikasi dapat
mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Seperti telah diketahui bahwa layer 7
adalah layer yang paling tinggi dari layer lainya. Dimana seluruh layer
dibawahnya bekerja untuk layer ini. Adapun Protokol yang berada dalam lapisan
ini adalah HTTP, FTP, SMTP, NFS.
6. Presentation.
Layer kedua dibawah layer application
adalah layer presentation. Layer ini berfungsi untuk mentranslasikan data yang
hendak ditransmisikan oleh aplikasi ke dalam format yang dapat ditransmisikan
melalui jaringan. Protokol yang berada dalam level ini adalah seperti layanan Workstation
(dalam windows NT).
5. Session
Layer session ini berfungsi untuk
mendefinisikan bagaimana koneksi dapat dibuat, dipelihara, atau dihancurkan.
4. Transport
Layer transport berfungsi untuk memecah
data ke dalam paket-paket data serta memberikan nomor urut ke paket-paket
tersebut sehingga dapat disusun kembali pada sisi tujuan setelah diterima.
Selain itu, pada level ini juga membuat sebuah tanda bahwa paket diterima
dengan sukses dan mentransmisikan ulang terhadap paket-paket yang hilang di
tengah jalan.
3. Network
Adapun layer network berfungsi untuk
mendefinisikan alamat-alamat IP, membuat header untuk paket-paket, dan
kemudian melakukan routing melalui internetworking dengan menggunakan
router.
2. Data Link
Sementara layer datalink befungsi untuk
menentukan bagaimana bit-bit data dikelompokkan menjadi format yang disebut
sebagai frame. Perlu diketahui bahwa 1 frame = 1500 bites atau
setara dengan 12000 bit.
1. Physical
Layer terakhir adalah layer physical yang
merupakan layer paling bawah dalam model OSI. Layer ini berfungsi untuk
mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit,
arsitektur jaringan (seperti halnya Ethernet atau Token Ring), topologi
jaringan dan pengabelan. Selain itu, level ini juga mendefinisikan bagaimana
Network Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
Gambar model OSI dibawah dapat memberikan pengertian lebih lengkap
tantang fungsi model OSI pada tiap-tiap layernya.

Bagaimana suatu data terkirim dari source ke
destination ?
Aliran data dari pengirim ke penerima dimulai dari layer teratas
model OSI yaitu layer application. Aplication layer mengirimkan data ke
presentation layer, di presentation layer data ditambahkan header dan atau
tailer kemudian dikirim ke layer dibawahnya, pada layer dibawahnya pun
demikian, data ditambahkan header dan atau tailer kemudian dikirimkan ke layer
dibawahnya lagi, terus demikian sampai ke physical layer.
Pada physical layer data dikirimkan melalui media transmisi ke host
tujuan. Di host tujuan paket data mengalir dengan arah sebaliknya, dari layer
paling bawah ke layer paling atas. Protokol pada physical layer di host tujuan
mengambil paket data dari media transmisi kemudian mengirimkannya ke data link
layer, data link layer memeriksa data-link layer header yang ditambahkan host
pengirim pada paket ke network layer, proses ini terus berlanjut sampai ke
application layer di host tujuan. Proses pengiriman paket dari layer ke layer
ini disebut dengan “peer-layer communication”. Seperti pada gambar pengiriman
data model OSI dibawah ini.

Proses pengiriman data tidak lepas dari yang namanya encapsulation
(pembungkusan) dan decapsulation (pembukaan bungkus). Pembungkusan terjadi pada
tiap-tiap layer pada model OSI. Sebagaimana terlihat pada gambar encapsulation
dibawah.

Model TCP/IP
Model
TCP/IP adalah model layer yang lebih mudah dipahami daripada model layer OSI.
Dan memang adanya model TCP/IP merupakan jawaban model OSI yang telah ada
terlebih dulu dengan sedikit penyederhanaan.
TCP/IP (Transmission
Control Protokol / Internet Protokol ) adalah standar komunikasi data
yang digunakan oleh komunitas internet dalam proses tukar-menukar data dari
satu komputer ke komputer lain di dalam jaringan Internet. Protokol TCP/IP
dikembangkan pada akhir dekade 1970-an hingga awal 1980-an sebagai sebuah
protokol standar untuk menghubungkan komputer-komputer dan jaringan untuk membentuk
sebuah jaringan yang luas.
Pola penyederhaan dari model OSI dan model
TCP/IP dapat dilihat pada gambar dibawah ini.

Fungsi
Model TCP/IP
4. Application
Seperti
halnya model OSI pada model TCP/IP layer
application juga merupakan layer paling atas, dimana mempunyai tanggung jawab
untuk menyediakan akses kepada aplikasi terhadap layanan jaringan TCP/IP.
Protokol ini mencakup protokol Dynamic Host Configuration Protocol (DHCP),
Domain Name System (DNS), Hypertext Transfer Protocol (HTTP), File Transfer
Protocol (FTP), Telnet, Simple Mail Transfer Protocol (SMTP), Simple Network
Management Protocol (SNMP) dll.
Layer application pada model TCP/IP ini
merupakan gabungan dari empat layer pada model OSI yaitu application,
presentation dan session serta transport yang semuanya bekerja pada sisi
software.
3. Transport
Adapun layer transport berfungsi untuk
membuat komunikasi menggunakan sesi koneksi yang bersifat connection-oriented
atau broadcast, yang bersifat connectionless. Protokol dalam
lapisan ini adalah Transmission Control Protocol (TCP) dan User Diagram
Protocol (UDP).
2. Network
Layer ini berfungsi untuk melakukan
pemetaan (routing) dan enkapsulasi paket-paket data
jaringan menjadi paket-paket IP. Protokol yang bekerja dalam lapisan ini adalah
Internet Protocol (IP), Address Resolution Protocol (ARP) dll.
1. Link
Layer ini berfungsi untuk meletakkan paket jaringan di atas media
jaringan yang digunakan. TCP/IP dapat bekerja dengan banyak teknologi
transport, mulai dari teknologi transport dalam LAN (seperti halnya Ethernet
dan Token Ring), Man dan Wan (seperti halnya dial-up model yang berjalan di
atas Public Switched Telephone Network (PSTN), Integrated Services Digital
Network (ISDN), serta Asynchronous Transfer Mode (ATM).
Proses Encapsulation Model TCP/IP
Proses pengiriman data tidak lepas dari yang namanya encapsulation
(pembungkusan) dan decapsulation (pembukaan bungkus). Pembungkusan terjadi pada
tiap-tiap layer pada model TCP/IP. Sebagaimana
terlihat pada gambar encapsulation dibawah.
